¿Qué es la ciberseguridad y por qué es importante para las empresas?
La ciberseguridad es el conjunto de prácticas, tecnologías y medidas destinadas a proteger sistemas, redes, dispositivos y datos frente a accesos no autorizados, ataques y otras amenazas digitales. Para una empresa, no se trata únicamente de instalar herramientas de protección, sino de reducir riesgos y mantener bajo control la seguridad de su información y operación tecnológica.
A medida que las organizaciones dependen más de sistemas digitales, servicios en la nube, correo electrónico y redes conectadas, comprender qué es la ciberseguridad permite tomar mejores decisiones para proteger los recursos que sostienen el negocio.
¿Qué protege la ciberseguridad?
La ciberseguridad protege principalmente la información, los sistemas y los recursos tecnológicos que una organización utiliza para operar.
Entre los elementos que pueden requerir protección se encuentran:
- Datos empresariales: información financiera, documentos, bases de datos y archivos internos.
- Información de clientes y proveedores: datos que la empresa almacena o procesa.
- Sistemas y aplicaciones: plataformas utilizadas para administrar procesos, ventas, operaciones o finanzas.
- Redes empresariales: conexiones que permiten la comunicación entre dispositivos y sistemas.
- Correo electrónico: uno de los principales medios utilizados para distribuir mensajes maliciosos, engaños o archivos comprometidos.
- Dispositivos: computadoras, servidores, teléfonos y otros equipos conectados a la infraestructura.
El objetivo es disminuir la posibilidad de que estos recursos sean comprometidos y establecer medidas para responder cuando se presenta un incidente.
¿Cuáles son las principales amenazas de ciberseguridad para una empresa?
Las empresas pueden enfrentarse a diferentes tipos de amenazas, y no todas requieren conocimientos técnicos avanzados por parte del atacante.
Algunas de las más comunes son:
Phishing
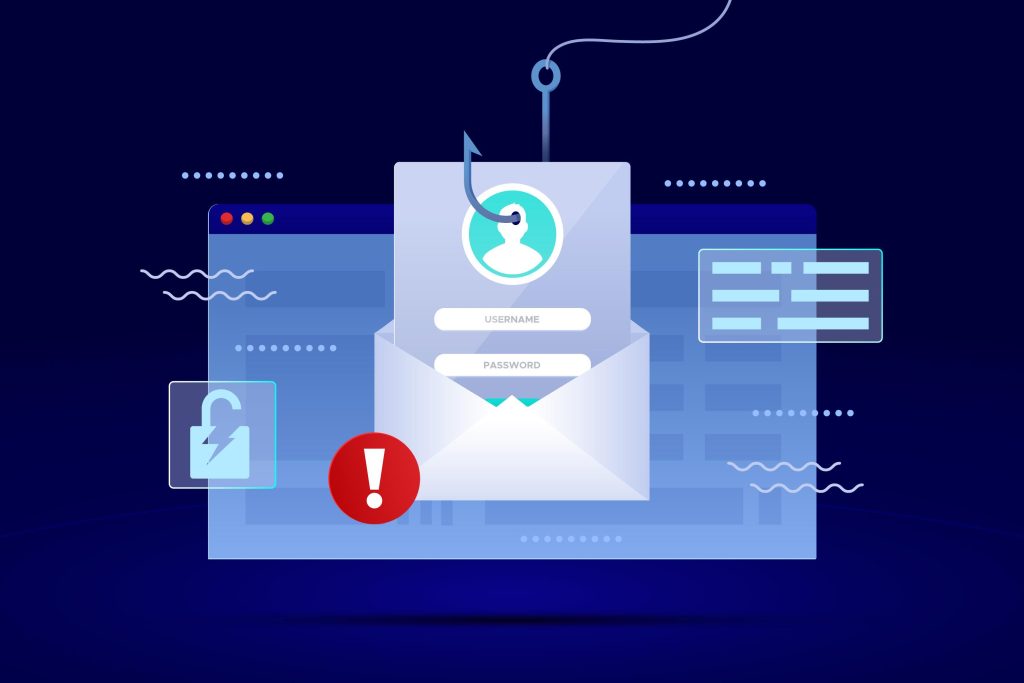
El phishing utiliza mensajes, correos electrónicos o sitios falsos para engañar a una persona y conseguir información, credenciales o acceso a sistemas. Un mensaje puede aparentar provenir de un proveedor, banco, compañero de trabajo o incluso de un directivo.
Malware
El malware es software diseñado para realizar acciones perjudiciales o no autorizadas. Puede utilizarse para acceder a información, alterar sistemas o afectar el funcionamiento de los equipos.
Ransomware
El ransomware es un tipo de malware que puede bloquear o cifrar información y posteriormente exigir un pago a cambio de recuperar el acceso. Su impacto puede ir más allá de los archivos afectados cuando interrumpe procesos importantes de una organización.
Robo de credenciales
Las contraseñas y otros datos de acceso pueden convertirse en objetivos de los atacantes. Si una cuenta empresarial es comprometida, el acceso obtenido puede utilizarse para intentar ingresar a otros recursos.
Por eso, la ciberseguridad empresarial debe considerar tanto la tecnología como las personas y los procesos que intervienen en el manejo de la información.
¿Por qué es importante la ciberseguridad para las empresas?
La importancia de la ciberseguridad está relacionada con la necesidad de proteger la continuidad, información y operación de una organización frente a riesgos digitales.
Un incidente puede provocar pérdida o exposición de información, interrupciones operativas, recuperación de sistemas y otros costos asociados a la atención del problema.
Según el informe Cost of a Data Breach Report de IBM Security, , el costo medio global de una filtración de datos para las organizaciones alcanza los 4.99 millones de dólares.
Además, la seguridad no debe considerarse únicamente después de que ocurre un incidente. Una estrategia adecuada permite identificar riesgos, establecer controles y detectar comportamientos anómalos antes de que un problema tenga un impacto mayor.
Por ejemplo, si una empresa depende del correo electrónico para comunicarse con clientes y proveedores, proteger este canal debe formar parte de su estrategia de ciberseguridad. Del mismo modo, una organización que almacena información crítica en servidores o servicios de nube necesita considerar cómo controla el acceso y protege esos recursos.
¿La ciberseguridad solo depende de la tecnología?
No. La tecnología es una parte fundamental de la ciberseguridad, pero las personas y los procesos también desempeñan un papel importante.
Una empresa puede contar con herramientas de seguridad y aun así mantener riesgos si sus usuarios desconocen cómo identificar mensajes sospechosos, si existen accesos innecesarios o si no hay procedimientos claros para actuar ante un incidente.
Por ello, una estrategia empresarial debe considerar tres componentes:
- Tecnología: herramientas y controles de seguridad.
- Personas: usuarios, responsables de TI y especialistas que intervienen en la protección.
- Procesos: políticas, procedimientos y mecanismos para prevenir y responder ante incidentes.
La combinación de estos elementos permite construir una estrategia más completa y acorde con las necesidades de cada organización.
¿Cómo puede una empresa mejorar su ciberseguridad?
El primer paso es conocer qué recursos necesitan protección y cuáles son los principales riesgos a los que está expuesta la organización.
A partir de ahí, una empresa puede:
- Identificar sistemas, dispositivos y datos críticos.
- Revisar quién tiene acceso a cada recurso.
- Evaluar la seguridad del correo electrónico y las comunicaciones.
- Mantener actualizados los sistemas y herramientas.
- Establecer controles para detectar amenazas.
- Definir procedimientos de respuesta ante incidentes.
- Capacitar a los usuarios sobre riesgos comunes.
- Revisar periódicamente las medidas de seguridad implementadas.
La prioridad dependerá de cada organización. Una empresa con información especialmente sensible puede requerir controles diferentes a los de una organización con una infraestructura tecnológica más sencilla.
¿Cómo puede REDYSECURE ayudar a fortalecer la ciberseguridad empresarial?
REDYSECURE de REDYTEC es una línea de soluciones integrales en ciberseguridad diseñada para proteger la infraestructura informática, las redes corporativas y la información de las organizaciones frente a amenazas digitales.
Con REDYSECURE, ofrecemos implementaciones tecnológicas avanzadas y servicios gestionados que permiten a las empresas:
- Implementar arquitectura de firewalls de última generación para el control y filtrado seguro del tráfico de red.
- Proteger la información crítica mediante esquemas de monitoreo, protección de endpoints y mitigación de amenazas.
- Garantizar la continuidad operativa mediante el diseño de estrategias de respaldo y almacenamiento seguro.
- Fortalecer la postura de seguridad de la organización alineando la tecnología con los requerimientos operativos de cada sector.
Si deseas evaluar el estado actual de la infraestructura tecnológica de su empresa o fortalecer sus esquemas de protección digital, nuestros especialistas pueden orientarle en la selección de las herramientas adecuadas. Contáctanos hoy mismo.